Bitpanda und Fibank: Krypto in der Banking-App
Die bulgarische Fibank bietet Krypto über Bitpanda direkt in der App My Fibank an. Was die Partnerschaft bedeutet und was für dich gleich bleibt.
Socket fand 17 falsche Skrill-, Neteller- und Paysafe-Pakete auf npm und PyPI, die API-Schlüssel stehlen. Wallet-Nutzer sind nicht das Ziel.
Die Sicherheitsfirma Socket hat 17 gefälschte Software-Pakete entdeckt, die auf npm und PyPI die Entwickler-Kits von Skrill, Neteller und Paysafe nachahmen. Sie stehlen API-Schlüssel und Zugangs-Token von Rechnern, auf denen sie installiert werden. Wer nur ein Skrill- oder Neteller-Wallet nutzt, ist nicht das Ziel.
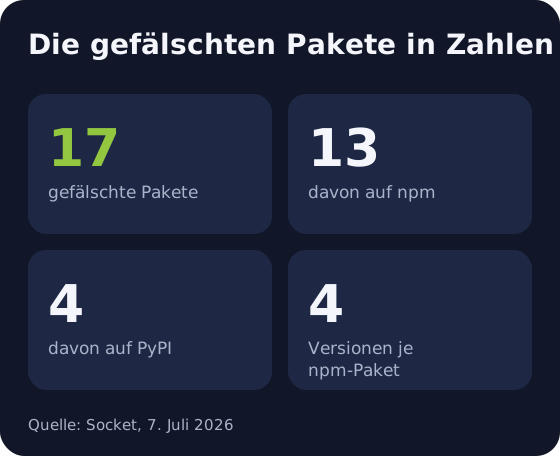
Socket hat den Bericht am 7. Juli 2026 veröffentlicht. Demnach tauchten fast gleichzeitig 13 Pakete auf npm und 4 auf PyPI auf. Namen wie skrill, skrill-sdk, neteller und paysafe-checkout sollen wie offizielle Werkzeuge aussehen. Jedes npm-Paket gab es in vier Versionen (1.0.0 bis 1.0.3), Sockets Scanner schlug bei allen innerhalb von 6 Minuten nach der Veröffentlichung an. Quelle: Socket, dazu der Bericht von BleepingComputer vom 8. Juli.
Sie bieten dieselben Funktionen wie ein echtes Zahlungs-Kit, verbinden sich aber nie mit Paysafe. Stattdessen liefern sie erfundene Erfolgsmeldungen, ein Testlauf wirkt also unauffällig. Im Hintergrund lesen sie Umgebungsvariablen aus, deren Name KEY, SECRET, TOKEN, PASS, AUTH oder API enthält. Socket nennt PAYSAFE_API_KEY, AWS_SECRET_ACCESS_KEY, GITHUB_TOKEN und NPM_TOKEN als Beispiele. Die npm-Pakete senden Daten nur, wenn ein Paysafe-API-Schlüssel gesetzt ist. Die PyPI-Pakete starten beim Import und brauchen keinen Schlüssel.
In den Berichten steht nichts davon, dass Kundenkonten betroffen sind. Der Schaden trifft Entwickler und Build-Server: Ein gestohlener Schlüssel kann Zugang zu Zahlungstests, Cloud-Konten oder Code-Repositories öffnen. Für ein normales Skrill- oder Neteller-Wallet brauchst du kein solches Paket.
Ob sich Paysafe geäußert hat, steht in den Quellen nicht, und wer hinter der Kampagne steckt, ist unbekannt. Socket hält den Angreifer für technisch versiert und rechnet damit, dass er es erneut versucht. Für Wallet-Nutzer gilt wie immer: gefälschte Skrill-Seiten erkennen und die Zwei-Faktor-Anmeldung einschalten.
Die bulgarische Fibank bietet Krypto über Bitpanda direkt in der App My Fibank an. Was die Partnerschaft bedeutet und was für dich gleich bleibt.
Paysafe ist Titelpartner eines Formel-E-Teams. Für Skrill- und Neteller-Konten bleiben Gebühren, Limits und Produkte, wie sie sind.
Bitpanda und Raiffeisen Bank International vereinbaren Krypto-Dienste für 11 Märkte in Mittel- und Osteuropa. Was das für den Krypto-Kauf heißt.