Bitpanda и Fibank: криптовалюта в приложении банка
Болгарский Fibank даст доступ к криптовалютам через Bitpanda в приложении My Fibank. Что значит партнёрство и что остаётся прежним для тебя.
Socket нашла 17 фальшивых пакетов Skrill, Neteller и Paysafe на npm и PyPI, они крадут API-ключи. Атака нацелена не на пользователей кошельков.
Компания Socket, специализирующаяся на безопасности, обнаружила на npm и PyPI 17 поддельных пакетов, которые выдают себя за наборы для разработчиков Skrill, Neteller и Paysafe. Они крадут API-ключи и токены доступа с компьютеров, где их установили. Если ты просто пользуешься кошельком Skrill или Neteller, атака направлена не на тебя.
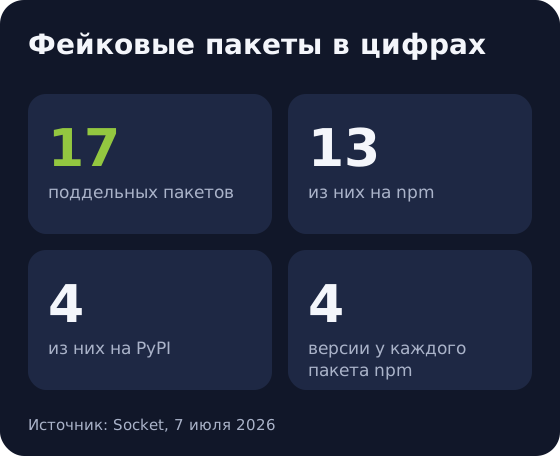
Socket опубликовала отчёт 7 июля 2026 года. Согласно отчёту, почти одновременно появились 13 пакетов на npm и 4 на PyPI. Названия вроде skrill, skrill-sdk, neteller и paysafe-checkout должны выглядеть как официальные инструменты. У каждого пакета npm было по четыре версии (с 1.0.0 по 1.0.3), сканер Socket пометил их все в течение 6 минут после публикации. Источник: Socket, а также материал BleepingComputer от 8 июля.
Функции у них такие же, как у настоящего платёжного набора, но с Paysafe они не связываются. Вместо этого возвращают придуманные сообщения об успехе, поэтому тестовый запуск выглядит нормально. В фоне они читают переменные окружения, в названии которых есть KEY, SECRET, TOKEN, PASS, AUTH или API. Socket приводит в пример PAYSAFE_API_KEY, AWS_SECRET_ACCESS_KEY, GITHUB_TOKEN и NPM_TOKEN. Пакеты npm отправляют данные, только если задан API-ключ Paysafe. Пакеты PyPI запускаются при импорте, ключ им не нужен.
В сообщениях нет ничего о том, что пострадали счета клиентов. Удар приходится на разработчиков и сборочные серверы: украденный ключ может открыть доступ к тестовым платежам, облачным аккаунтам или репозиториям кода. Для обычного кошелька Skrill или Neteller такие пакеты не нужны.
Комментировала ли ситуацию Paysafe, в источниках не сказано, а кто стоит за кампанией, неизвестно. Socket считает злоумышленника технически подкованным и ожидает новых атак. Пользователям кошельков стоит держаться прежних правил: распознавай фишинговые страницы Skrill и включи двухфакторный вход.
Болгарский Fibank даст доступ к криптовалютам через Bitpanda в приложении My Fibank. Что значит партнёрство и что остаётся прежним для тебя.
Paysafe стала титульным партнёром команды Формулы E. Комиссии, лимиты и продукты Skrill и Neteller для клиентов остаются прежними.
Bitpanda и Raiffeisen Bank International договорились о криптоуслугах на 11 рынках Центральной и Восточной Европы. Что это значит для покупки криптовалюты.